Malware
Tipos de Malware:
- Virus:
- Descripción: Un virus es un programa malicioso que, al ejecutarse, se replica insertándose en otros programas o archivos y puede dañar o destruir datos.
- Ejemplo: Un virus que se adjunta a un archivo ejecutable, y cuando el archivo se abre, el virus se activa y comienza a replicarse.
- Troyanos:
- Descripción: Un troyano se disfraza de software legítimo pero tiene una función oculta maliciosa.
- Ejemplo: Un programa que parece ser una actualización de software pero que, al instalarse, proporciona acceso remoto no autorizado al atacante.
- Ransomware:
- Descripción: El ransomware cifra los archivos de un sistema y exige un rescate para restaurar el acceso a los datos.
- Ejemplo: El ransomware CryptoLocker, que cifra los archivos del usuario y pide un pago en bitcoins para desbloquearlos.
- Spyware:
- Descripción: El spyware recopila información del usuario sin su conocimiento y la envía a terceros.
- Ejemplo: Keyloggers que registran las pulsaciones de teclas para robar contraseñas y otra información confidencial.
Cómo se Propaga el Malware:
- Descargas de Internet: A través de sitios web comprometidos o descargas de software infectado.
- Correos Electrónicos: Mediante archivos adjuntos maliciosos o enlaces en correos electrónicos de phishing.
- Dispositivos Extraíbles: A través de USBs y otros dispositivos de almacenamiento externo.
- Redes Compartidas: A través de redes locales o redes Wi-Fi públicas sin protección adecuada.
Ejemplos y Casos Reales en el Sector de Viajes:
- Ejemplo 1: Una agencia de viajes sufrió un ataque de ransomware que cifró sus bases de datos de clientes, paralizando sus operaciones durante días hasta que pagaron el rescate.
- Ejemplo 2: Un empleado descargó un software de reserva de viajes que resultó ser un troyano, permitiendo a los atacantes acceder a información confidencial de los clientes.
Phishing
Qué es el Phishing y Cómo Identificarlo:
- Definición: El phishing es una técnica utilizada por ciberdelincuentes para engañar a las personas y hacer que revelen información sensible como contraseñas, detalles de tarjetas de crédito o números de seguridad social.
- Identificación:
- Correos Electrónicos Sospechosos: Remitentes desconocidos o direcciones de correo que imitan fuentes legítimas.
- Mensajes Alarmistas: Correos que crean un sentido de urgencia o miedo (por ejemplo, “Su cuenta ha sido comprometida, actúe ahora”).
- Enlaces Falsos: URLs que parecen auténticas pero que redirigen a sitios fraudulentos.
Técnicas Comunes de Phishing:
- Emails:
- Correos que parecen proceder de fuentes legítimas como bancos o proveedores de servicios, solicitando información confidencial.
- Ejemplo: Un correo que parece ser de una aerolínea pidiendo al cliente que verifique su información de reserva.
- Mensajes de Texto:
- SMS que imitan notificaciones de bancos, compañías de tarjetas de crédito o servicios de mensajería.
- Ejemplo: Un mensaje que parece ser de una compañía de viajes diciendo que hay un problema con la reserva y solicitando detalles personales.
- Sitios Web Falsos:
- Páginas web diseñadas para parecerse a sitios legítimos con el fin de robar información de inicio de sesión.
- Ejemplo: Un sitio web que se hace pasar por el portal de reservas de una aerolínea y recopila credenciales de los usuarios.
Ejemplos Específicos de Phishing Dirigido a Agencias de Viajes:
- Ejemplo 1: Un correo electrónico falso de una aerolínea solicitando a la agencia que actualice su información de cuenta para evitar la suspensión del servicio.
- Ejemplo 2: Un sitio web de reservas falso que imita a un conocido proveedor de viajes, diseñado para recopilar credenciales de acceso de los empleados de la agencia.
Ingeniería Social
Definición y Técnicas de Ingeniería Social:
- Definición: La ingeniería social es la manipulación psicológica de personas para que realicen acciones o divulguen información confidencial.
- Técnicas Comunes:
- Pretexting: Crear una falsa situación para obtener información. Ejemplo: Un atacante se hace pasar por un empleado del banco y solicita datos personales.
- Baiting: Dejar señuelos como unidades USB infectadas en lugares públicos, esperando que alguien las recoja y las use.
- Phishing: Ya mencionado, también es una forma de ingeniería social.
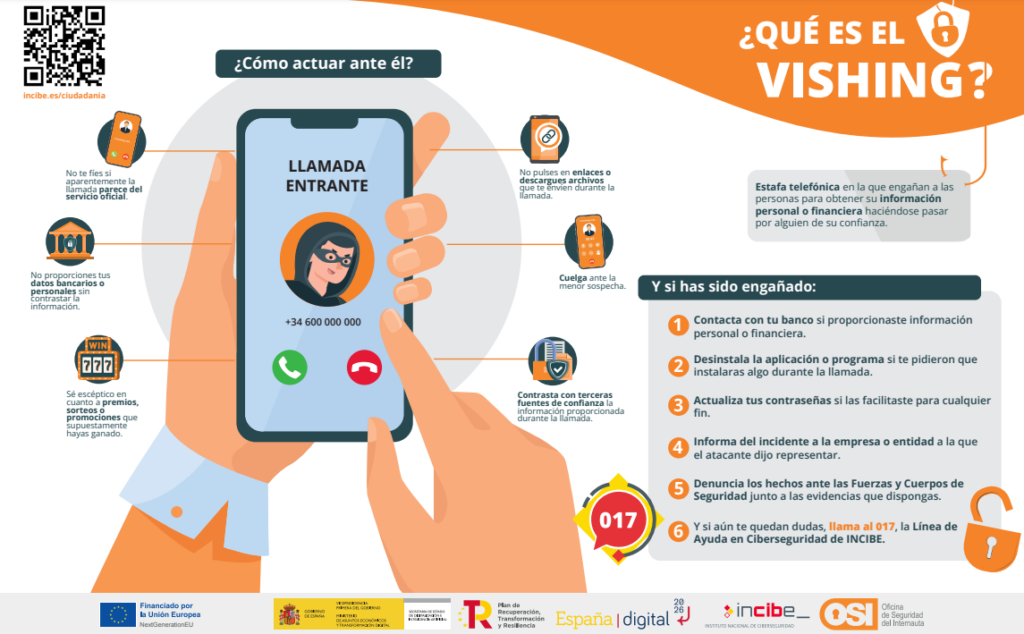
- Vishing (Voice Phishing): Realizar llamadas telefónicas haciéndose pasar por una entidad confiable para extraer información.
Cómo Protegerse Contra Ataques de Ingeniería Social:
- Capacitación y Concienciación:
- Capacitar a los empleados para que reconozcan y respondan adecuadamente a intentos de ingeniería social.
- Realizar simulaciones de ataques para evaluar la preparación y respuesta de los empleados.
- Verificación de Identidad:
- Implementar procedimientos para verificar la identidad de las personas que solicitan información sensible.
- Nunca proporcionar información confidencial sin confirmar la legitimidad de la solicitud.
- Cultura de Seguridad:
- Fomentar una cultura de seguridad donde los empleados se sientan cómodos reportando incidentes sospechosos.
- Establecer canales claros de comunicación para reportar y responder a posibles intentos de ingeniería social.
Entender y reconocer las amenazas cibernéticas comunes, como el malware, el phishing y la ingeniería social, es fundamental para proteger a una agencia de viajes y a sus clientes. Implementar buenas prácticas de seguridad y mantener una capacitación continua ayuda a prevenir estos ataques y mitigar su impacto.